ابدأ بالغرض، لا بالفضول
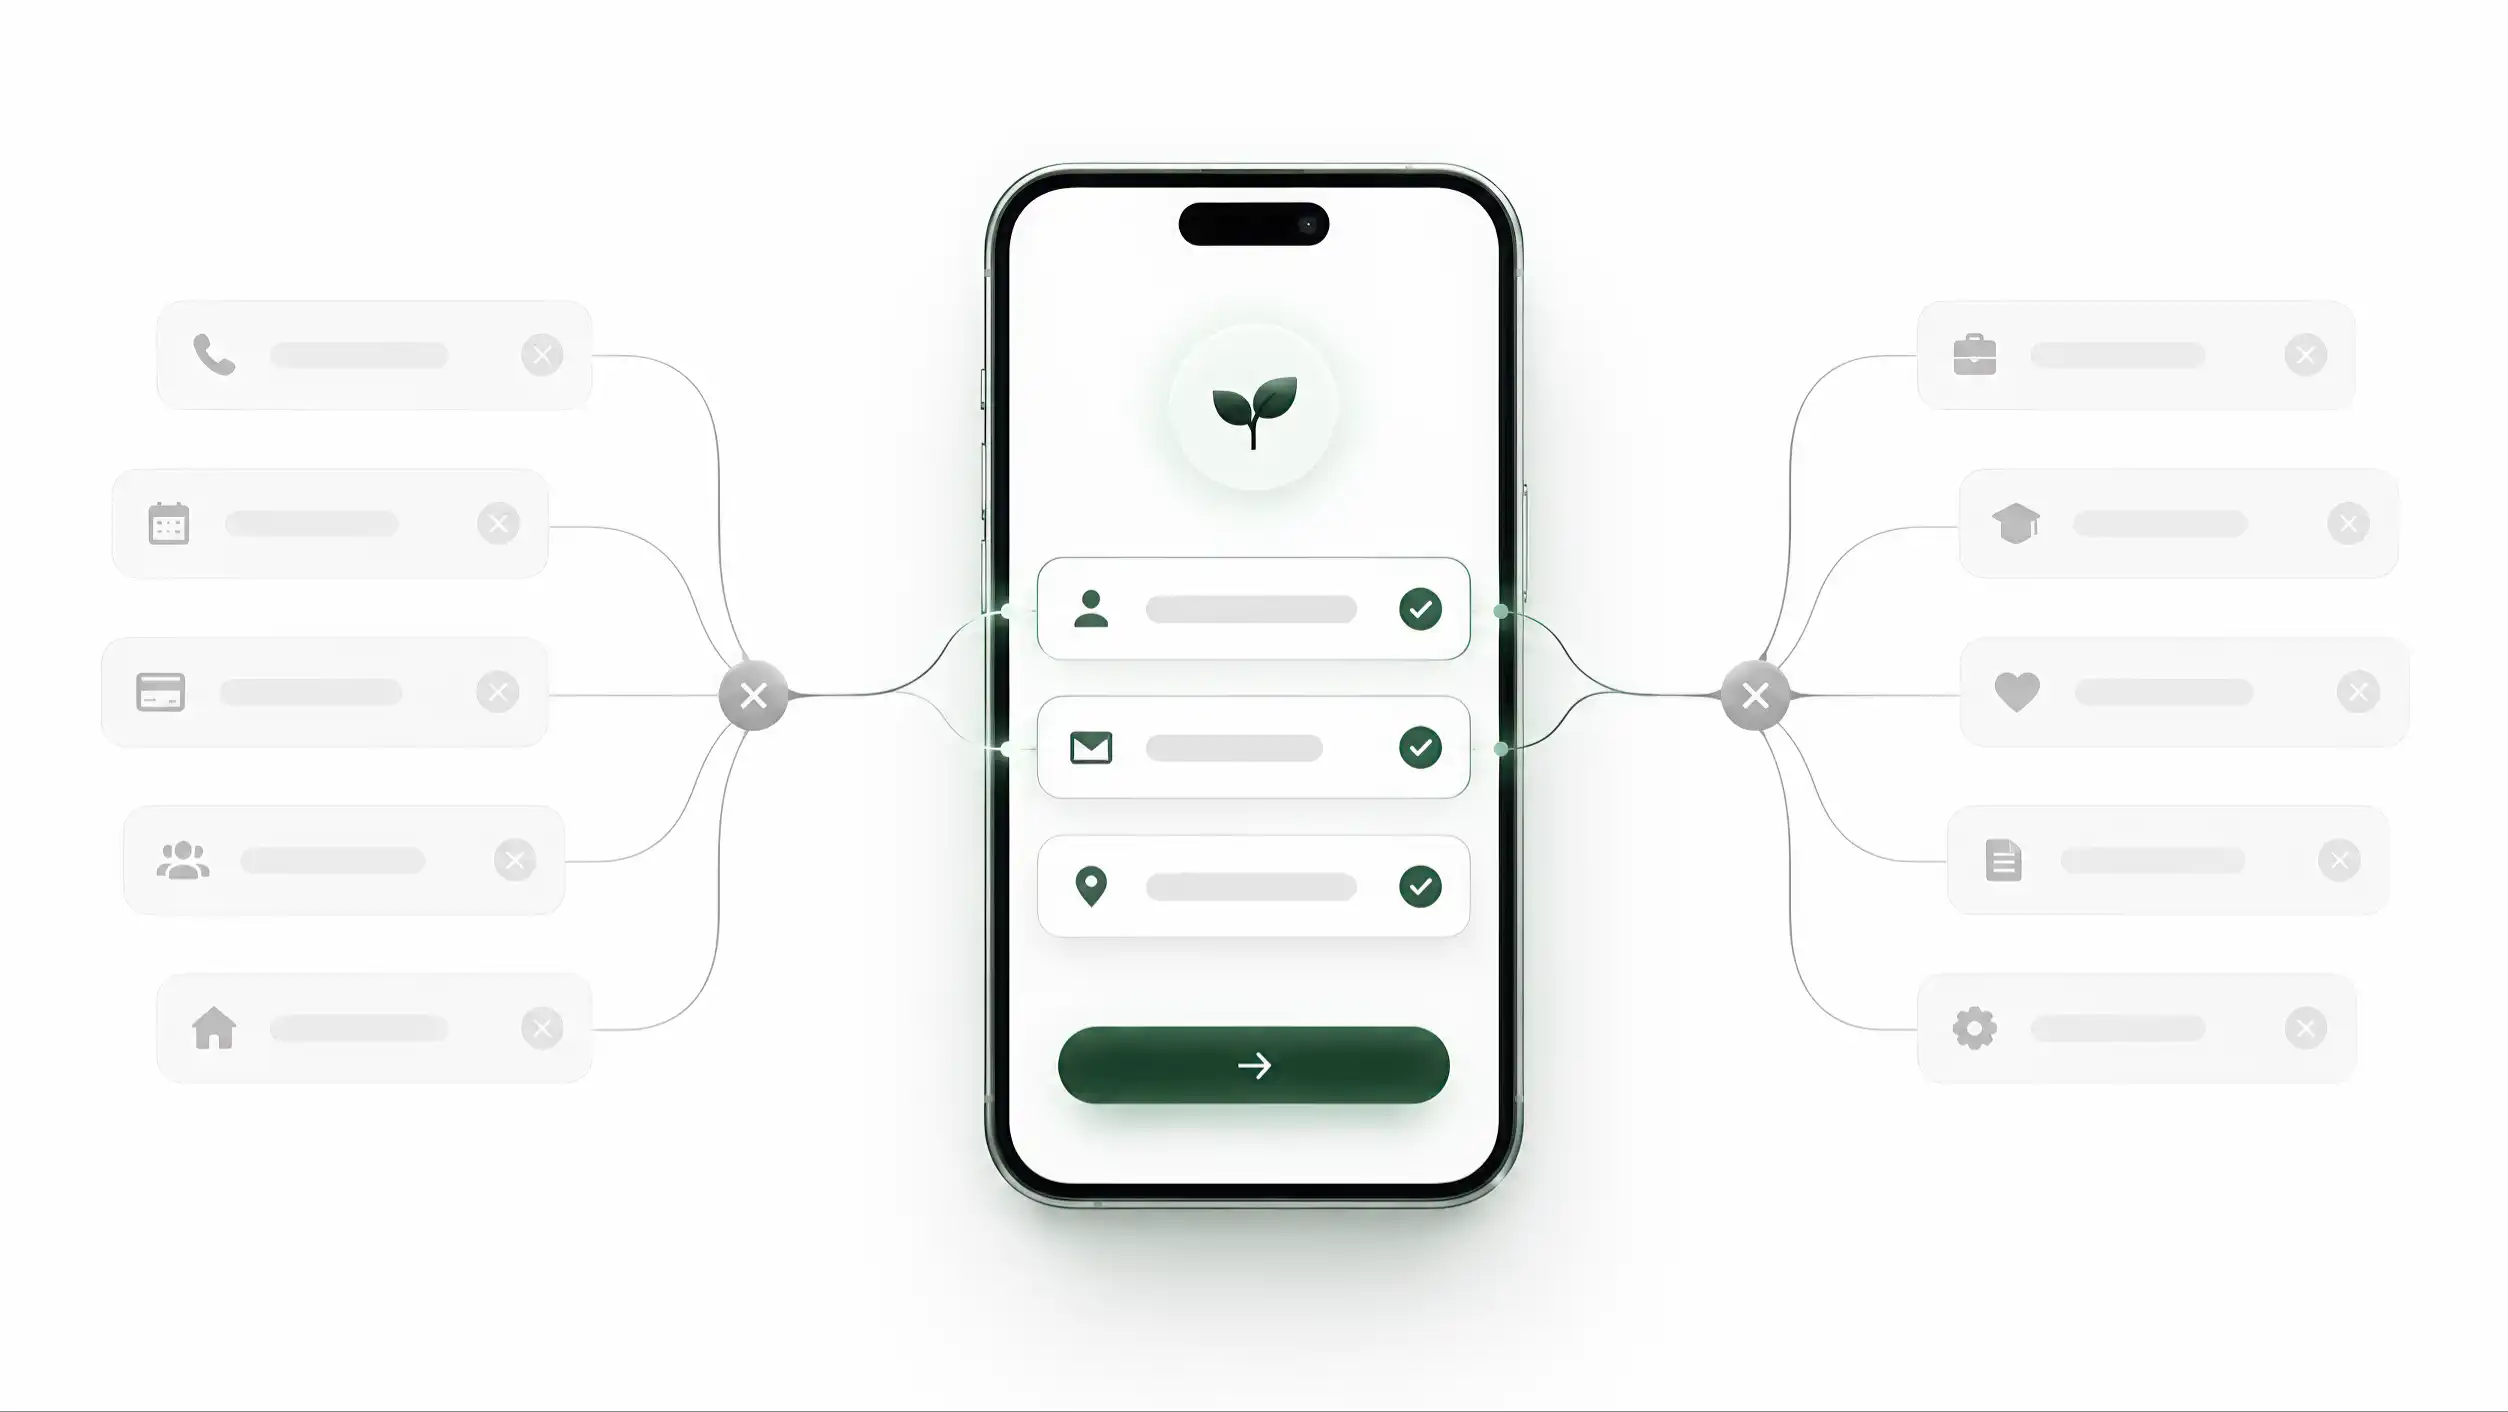
أقوى طريقة لتقليل بيانات العملاء غير الضرورية هي تحديد ما الذي يريد النشاط إنجازه قبل تحديد ما الذي سيطلبه النموذج. يصبح الحقل أسهل في التبرير عندما يرتبط بمهمة واضحة: معاودة اتصال، إعداد عرض سعر، توصيل طلب، حجز موعد، إصدار فاتورة أو تقديم دعم بعد البيع. أما عبارة «قد تفيدنا لاحقًا» فليست غرضًا بالمستوى نفسه؛ بل سبب يدفعنا إلى التوقف وسؤال أنفسنا هل نجمع المعلومة لأن النظام يستطيع تخزينها فقط.
يجب أن يكون الغرض محددًا بما يكفي ليغير التصميم. طلب معاودة الاتصال قد يحتاج اسمًا وطريقة تواصل واحدة. عرض السعر قد يحتاج نوع الخدمة وما يكفي من تفاصيل المشروع لتقدير النطاق. بيانات التوصيل قد تصبح ضرورية بعد الشراء الفعلي، لا عند أول استفسار. الشخص نفسه قد يمر بمراحل متعددة، لكن المرحلة الأولى لا تحتاج تلقائيًا إلى كل ما ستحتاجه المراحل اللاحقة.
وهنا تصبح الخصوصية مرتبطة بالسياق لا بفكرة مجردة. يفيد إطار «تكامل السياق» لدى Helen Nissenbaum لأنه يسأل إن كان تدفق المعلومات مناسبًا للعلاقة، وللأطراف، ولنـوع المعلومة، وللشروط التي تنتقل ضمنها. عنوان المنزل منطقي عند توصيل منتج تم شراؤه، لكنه قد يبدو مبالغًا فيه داخل نموذج سؤال بسيط. المعلومة نفسها لم تتغير؛ الذي تغير هو السياق.
ويمكن تحويل هذا المبدأ إلى سجل عملي للحقول. أمام كل حقل نكتب الغرض المباشر، والعملية التي تستخدمه، والنظام الذي ينتقل إليه، وهل هو إلزامي أم اختياري، ومن يملك تلك العملية. الحقل الذي لا يملك مستخدمًا حاليًا أو غرضًا تشغيليًا واضحًا يحتاج إلى مراجعة. وإذا طالبت عدة عمليات بالحقل نفسه، يمكن للفريق أن يقرر هل تجمعه نقطة واحدة ثم تستخدمه الأنظمة الأخرى بدل مطالبة العميل به مرارًا.
الهدف ليس بناء أصغر قاعدة بيانات ممكنة، بل إنشاء علاقة قابلة للتتبع بين ما نطلبه وما يحاول العميل إنجازه. عندما يقود الغرض التصميم، يصبح النموذج أسهل في الشرح والصيانة، ويصبح من الممكن لاحقًا الإجابة بوضوح عن سؤال: لماذا نحتفظ بهذه المعلومة أصلًا؟
ومن المفيد أن يتضمن سجل الغرض تاريخ آخر مراجعة أيضًا. فالعملية التي كانت تحتاج حقلًا معينًا قبل سنة قد تتغير، وقد ينتقل العمل إلى نظام جديد أو يتوقف الإجراء كله بينما يبقى الحقل في النموذج. وجود مالك وتاريخ مراجعة يجعل الغرض حالة تشغيلية قابلة لإعادة التحقق لا مبررًا ثابتًا إلى الأبد. وعند تغيير المنتج أو إضافة خدمة جديدة يمكن مراجعة الحقول المتأثرة فقط بدل إعادة تقييم كل النظام من الصفر.
لكل حقل تكلفة على المستخدم ومسؤولية على النشاط
قد يبدو النموذج الطويل كاملًا من داخل الشركة، لكنه مكلف من جهة العميل. كل حقل يستهلك وقتًا وكتابة وانتباهًا وقرارًا. وعلى الهاتف ترتفع الكلفة لأن لوحة المفاتيح تحجب جزءًا من الشاشة، والأخطاء أسهل، والتنقل بين أنواع الحقول يقطع المهمة. لذلك فإن طلب ما نحتاجه فعلًا فقط يحسن الخصوصية وسهولة الاستخدام معًا.
ولا تحمل كل الأسئلة الكلفة النفسية نفسها. قد يتوقع العميل إعطاء رقم هاتف لمعاودة الاتصال، ثم يتردد إذا طلب النموذج نفسه تاريخ الميلاد أو عنوان المنزل أو حجم الشركة أو رقم هوية. المشكلة ليست فقط أن بعض الحقول «حساسة»، بل أن الزائر يقيس التناسب: هل هذا الطلب منطقي مقابل الفائدة التي أحاول الحصول عليها الآن؟
وهذا التقييم يؤثر في الثقة. الطلب الجيد يشرح نفسه من خلال السياق. سبب عنوان التوصيل واضح داخل عملية الشراء. أما سبب طلب رقم وثيقة في نموذج اشتراك بسيط فغير واضح. إذا كانت هناك حاجة حقيقية لحقل غير متوقع، يمكن لشرح قصير أن يقلل الغموض، لكن الشرح لا ينبغي أن يتحول إلى وسيلة لتبرير جمع كل شيء. يبقى السؤال الأقوى: هل الحقل ضروري لهذه المرحلة؟
ويجب التعامل بصدق مع الحقول الإلزامية والاختيارية. جعل الحقل اختياريًا تقنيًا ثم عرضه وكأنه مطلوب يبقي الضغط على المستخدم. وفي المقابل، جعل كل الحقول إلزامية فقط لتسهيل التحقق ينقل راحة النظام إلى حساب العميل. شكل الواجهة والنص المساعد ورسائل الخطأ يجب أن تعكس الحاجة الحقيقية.
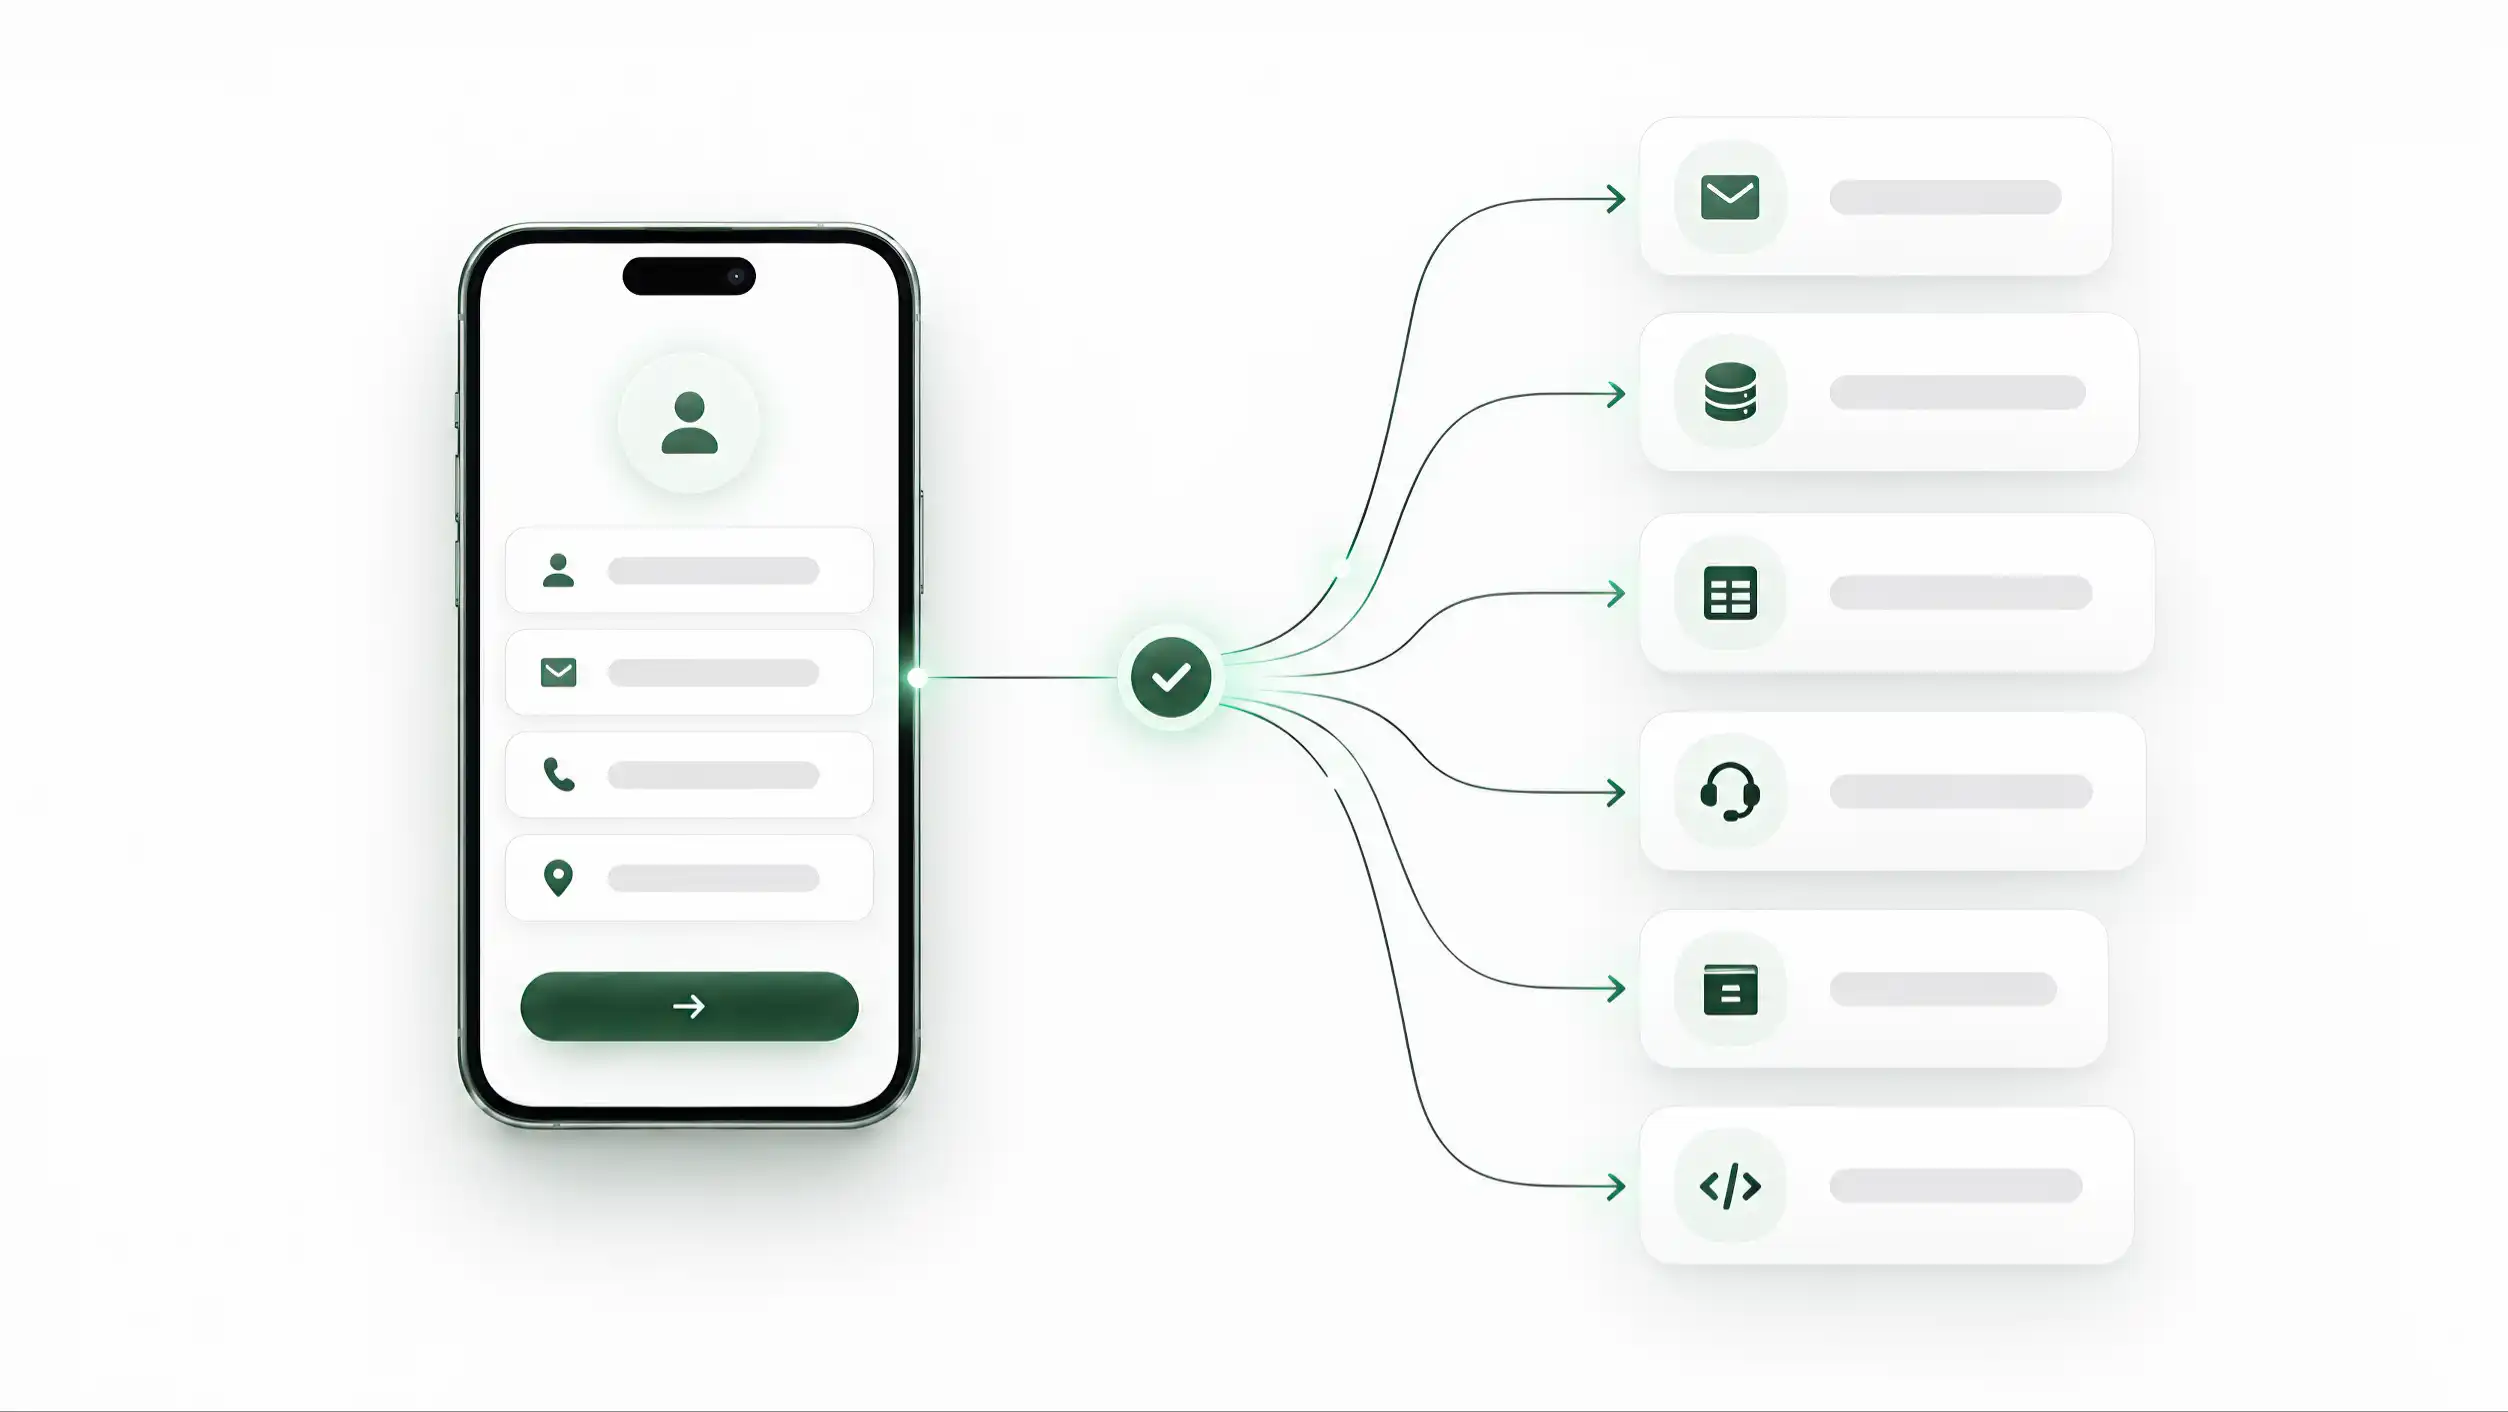
وخلف الواجهة توجد كلفة تشغيلية. قد يظهر كل حقل لاحقًا في CRM أو بريد أو ملف Excel أو نسخة احتياطية أو تذكرة دعم أو تكامل خارجي. وهكذا ترث الشركة مسؤولية عن نسخ ربما لا يتذكر أحد لماذا أُنشئت أصلًا. النموذج الظاهر ليس إلا أول نقطة في بصمة بيانات أكبر.
تمرين مفيد هو إجبار كل حقل على الإجابة عن ثلاثة أسئلة: أي قرار يستخدم هذه المعلومة؟ ماذا يحدث إن غابت؟ ولماذا نحتاجها الآن لا لاحقًا؟ الحقول التي تجيب بوضوح أسهل في الدفاع عنها، أما البقية فهي مرشحة للحذف أو التأجيل أو التحويل من إلزامية إلى اختيارية.
كما يمكن للتصميم الشرطي أن يقلل الكلفة من دون خسارة المعلومات. بدل إظهار كل الأسئلة لكل مستخدم، يمكن أن يظهر حقل إضافي عندما يختار الشخص خدمة تحتاجه فعلًا. هذا الأسلوب يجب ألا يتحول إلى منطق خفي مربك، لكن استخدامه بعناية يمنع العميل من مواجهة أسئلة لا علاقة لها بمساره. وعلى الهاتف خصوصًا، تقليل عدد الحقول الظاهرة في اللحظة نفسها يخفف التمرير والأخطاء ويجعل سبب كل سؤال أقرب إلى السياق الذي استدعاه.
النص البديل AR
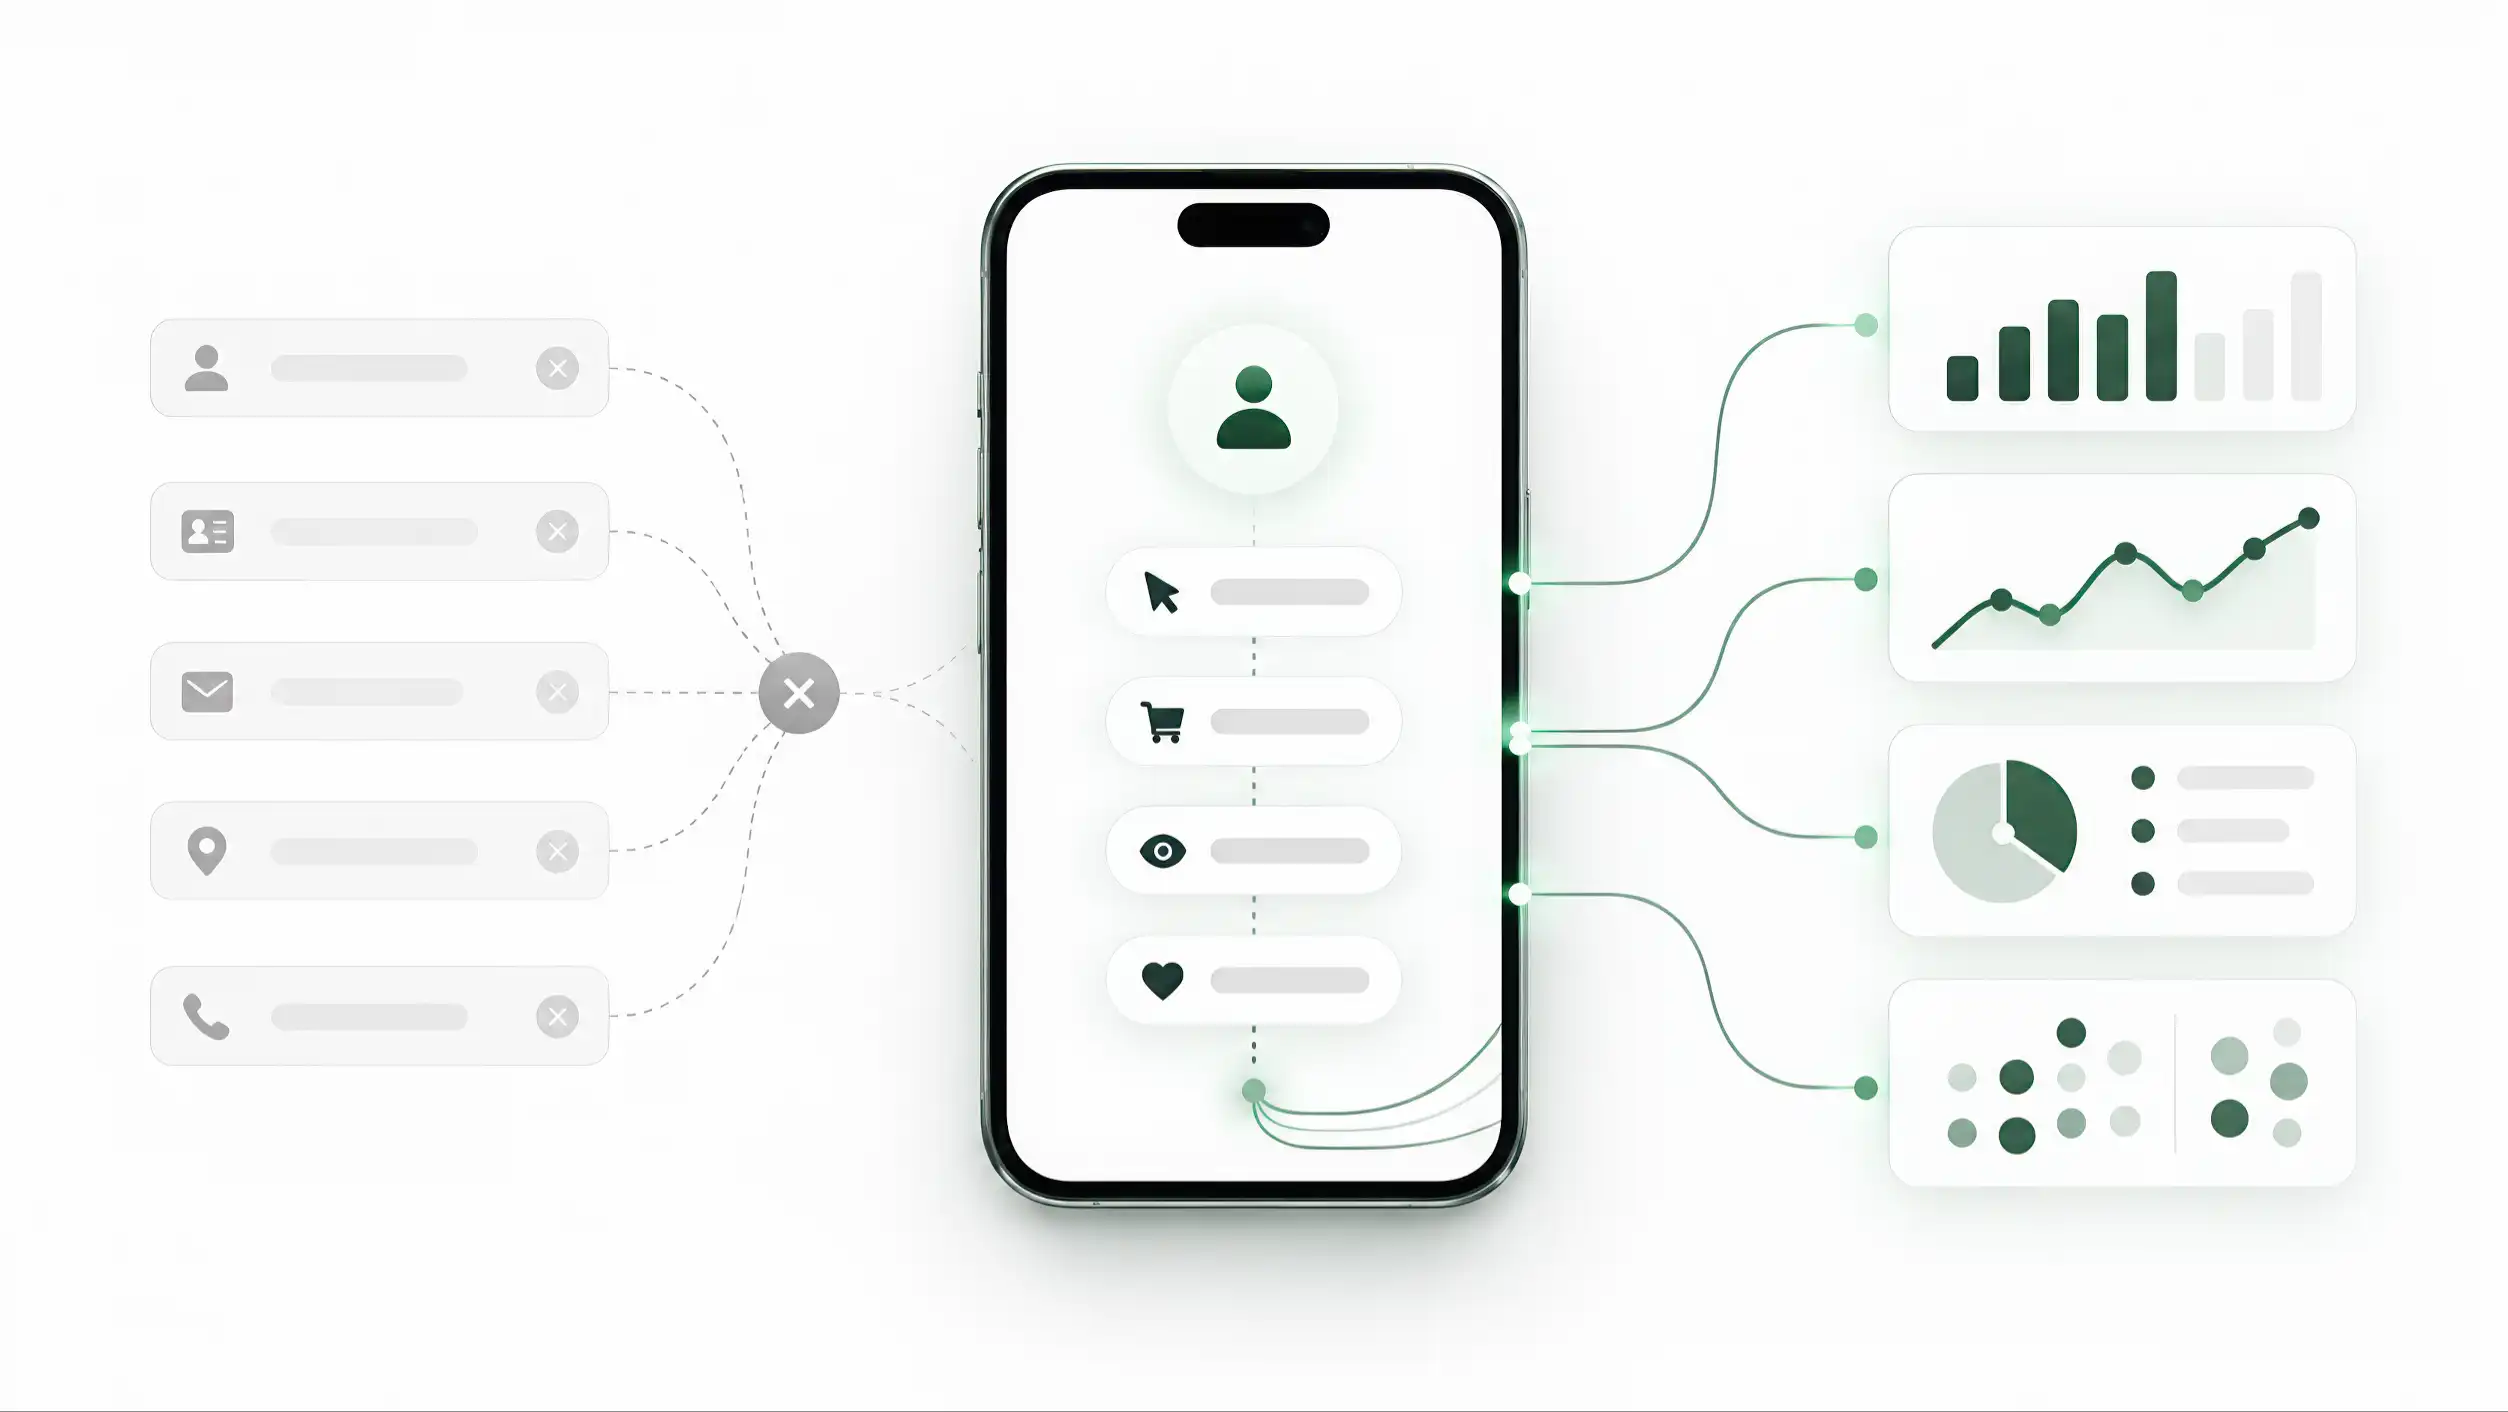
نموذج عميل طويل يتحول إلى نموذج مختصر مرتبط بالغرض
إرشاد الصورة
الحد الضروري اختبار تناسب، لا سباق إلى الصفر
يُختصر تقليل البيانات أحيانًا في عبارة «اجمع أقل قدر ممكن». هذه العبارة قد تكون مضللة. إذا جمع النشاط أقل مما يحتاج، قد يعجز عن تنفيذ الخدمة أو تحديد الطلب الصحيح أو الرد على العميل أو تلبية متطلب تعاقدي أو قانوني حقيقي. المبدأ الأدق هو التناسب: اجمع ما يكفي لتحقيق الغرض المعلن، ولا تتجاوزه من دون حاجة.
ويظهر هذا الربط بوضوح في الإطار الاتحادي الإماراتي لحماية البيانات. فالمادة 5 من المرسوم بقانون اتحادي رقم 45 لسنة 2021 تربط البيانات بالغرض المحدد والواضح، وتنص على أن تكون البيانات كافية ومحدودة بما يلزم للغرض من المعالجة. كما تربط المادة نفسها بين المعالجة والدقة والأمن ومدة الاحتفاظ. وهكذا يصبح تقليل البيانات جزءًا من منظومة ضوابط، لا مجرد نصيحة لتقصير النماذج.
وتصل مبادئ الخصوصية لدى W3C إلى فكرة مشابهة من زاوية تصميم الويب: ينبغي حصر البيانات المنقولة فيما يلزم لتحقيق أهداف المستخدم أو ما ينسجم مع رغباته ومصالحه. وهذه نقطة مهمة تقنيًا، لأن التقليل لا يتعلق بعدد الحقول المرئية فقط. إنه يشمل ما تطلبه الصفحة تلقائيًا، والمعرفات المضافة إلى الأحداث، والبيانات المرسلة إلى أطراف أخرى، ومدى دقة الصلاحيات والمعلومات التي نطلبها.
كما يجب أن يراجع اختبار التناسب نوع البيانات لا عددها فقط. حقل واحد شديد الكشف قد يخلق مخاطرة أكبر من ثلاثة حقول تواصل عادية. وينطبق الأمر نفسه عند تجميع بيانات تبدو بسيطة منفردة؛ فالاسم والشركة ومعرف الجهاز والموقع الدقيق وسجل النشاط قد تصبح أكثر كشفًا بكثير عند ربطها معًا.
لهذا لا تكفي عبارة «نجمع خمسة حقول فقط» كمقياس للخصوصية. السؤال الأقوى: هل كل فئة مرتبطة بالغرض؟ هل تكفي معلومة أقل دقة؟ هل يمكن استخدام بيانات مجمعة بدل مستوى الفرد؟ وهل يمكن تحقيق الغرض من دون ربط المعلومة بشخص محدد؟
الحد الضروري يقع بين فشلين: نقص يعطل الخدمة، وزيادة تخلق تعرضًا لا داعي له. التصميم الجيد يصل إلى الكمية والدقة التي يبررها العمل ثم يتوقف عندها.
ويشمل التناسب مستوى الدقة أيضًا. قد يحتاج النشاط إلى معرفة الإمارة أو المدينة ولا يحتاج العنوان الدقيق، أو يحتاج فئة عمرية ولا يحتاج تاريخ الميلاد الكامل، أو يحتاج معرفة أن العميل شركة من دون طلب رقم ترخيص في مرحلة مبكرة. تقليل الدقة عندما تكفي دقة أقل قد يحقق الغرض مع تعرض أقل. لكن القرار يجب أن يُبنى على المهمة الحقيقية؛ لا معنى لاستبدال معلومة لازمة فعليًا ببيان تقريبي لا يسمح بتنفيذ الخدمة.
اجمع البيانات تدريجيًا مع تطور علاقة العميل
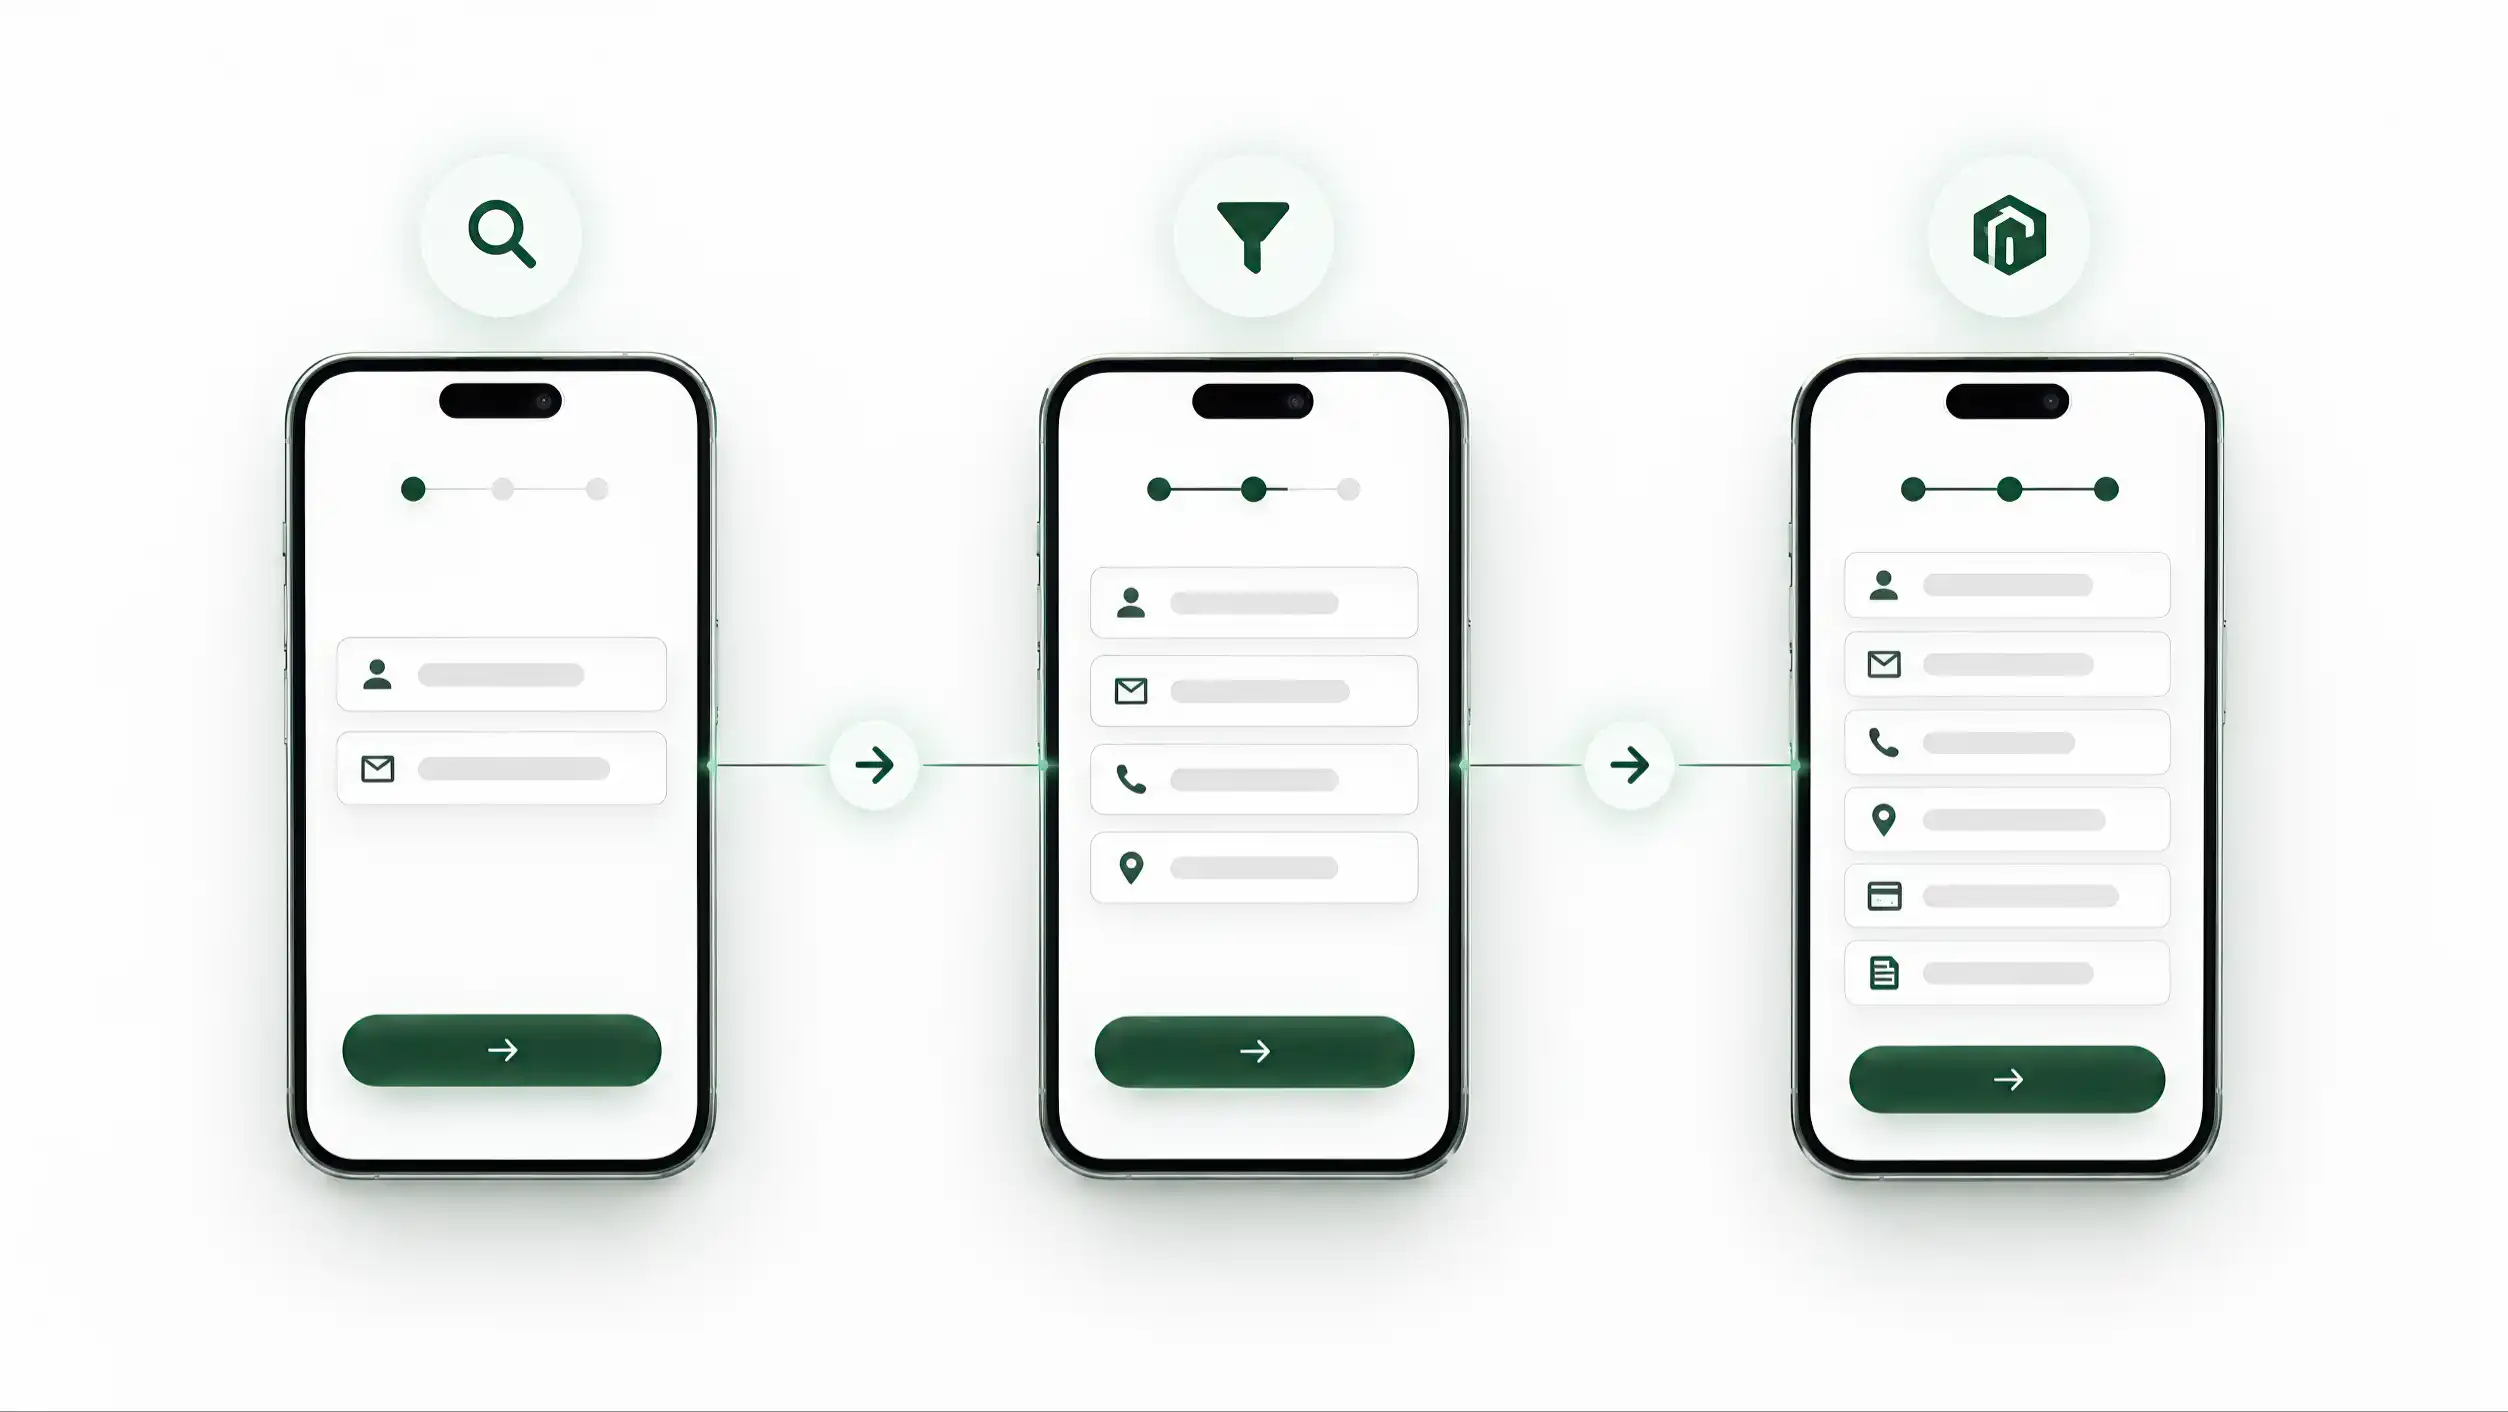
تطلب شركات كثيرة سجل العميل كاملًا في أول تواصل لأنها تعرف أنها قد تحتاج تلك التفاصيل لاحقًا. لكن هذا يخلط بين احتمال المستقبل وحاجة الحاضر. الجمع التدريجي يقسم العلاقة إلى مراحل ويطلب المعلومة عندما تصبح مفيدة فعلًا.
قد تبدأ المرحلة الأولى بالاسم وطريقة تواصل. إذا أصبح الاستفسار مؤهلًا، يمكن طلب تفاصيل المشروع أو التوقيت أو معلومات الشركة. بعد الشراء تصبح بيانات الفاتورة والتوصيل ذات صلة. وبعد التسليم قد يحتاج الدعم إلى رقم الطلب أو معرف المنتج أو إثبات الضمان. كل طلب يأتي أقرب إلى اللحظة التي يستطيع العميل فهم سبب الحاجة إليه.
هذا التسلسل يقلل الالتزام في البداية. الزائر الذي يريد سؤالًا واحدًا لا يضطر إلى إنشاء سجل كامل مصمم لمرحلة التنفيذ. والعميل المحتمل الذي لم يتحول إلى طلب لا يترك وراءه بيانات توصيل لم تُستخدم. كما تحصل الشركة على بيانات أنظف لأن الحقول اللاحقة لا تُطلب إلا من الأشخاص الذين وصلوا إلى المرحلة التي يمكن استخدام المعلومات فيها.
ولا ينبغي أن يتحول الجمع التدريجي إلى تكرار مزعج. إذا قدم العميل قيمة ما زالت صحيحة وكان استخدامها في العملية نفسها مبررًا، فلا داعي لطلبها مرة أخرى فقط لأن قسمًا آخر يعمل على شاشة مختلفة. الهدف هو تأجيل الجمع غير الضروري، لا تفكيك التجربة.
ويحتاج الانتقال بين المراحل إلى قواعد واضحة. إذا انتقل الطلب من المبيعات إلى عرض السعر ثم التنفيذ ثم الدعم، يجب معرفة أي الحقول تنتقل، وأي معلومات جديدة تصبح مطلوبة، وأي بيانات مبكرة لم تعد بحاجة إلى أن تكون متاحة للجميع. هنا يلتقي التقليل مع ضبط الصلاحيات: توقيت الوصول ومن يملك الوصول كلاهما جزء من تخفيف التعرض غير الضروري.
النموذج البصري الأقوى ليس استمارة ضخمة، بل سلسلة من طلبات صغيرة مبررة: هل نستطيع التواصل معك؟ هل نفهم الحاجة ونستطيع تسعيرها؟ هل نستطيع تنفيذ الشراء؟ هكذا تنمو البيانات مع العلاقة بدل أن تسبقها.
ويفيد كذلك تحديد ما يحدث إذا توقفت الرحلة قبل المرحلة التالية. عميل بدأ طلب عرض سعر ثم لم يكمله قد يترك بيانات أولية لا تعود لها قيمة بعد فترة محددة. النظام الناضج لا يهتم فقط بما سيُطلب لاحقًا، بل يحدد مصير المعلومات التي لم تعد تقود إلى عملية قائمة. هذا يجعل الجمع التدريجي مرتبطًا بالاحتفاظ التدريجي أيضًا: البيانات تنمو عندما تتقدم العلاقة، ويعاد تقييمها عندما تتوقف العلاقة أو تتغير.
النص البديل AR
ثلاث مراحل لجمع تدريجي تطلب فقط البيانات اللازمة في كل مرحلة
إرشاد الصورة
التحليلات تحتاج السلوك غالبًا، لا هوية كل شخص
يمكن للملف الرقمي أن يعطي النشاط معرفة مفيدة من دون ربط كل حدث بهوية حقيقية. عدد الفتحات، والإجراءات، والروابط الأكثر استخدامًا، واللغة، وفئات الأجهزة، والأنماط الزمنية التقريبية، ومصدر الوصول، والاتجاهات المجمعة تستطيع الإجابة عن كثير من أسئلة المنتج على مستوى المجموعة. السؤال الأساسي هو: أي قرار نريد أن تحسنه هذه البيانات؟
إذا كان الهدف معرفة هل يستخدم الناس زر الاتصال أكثر من البريد، فلا حاجة غالبًا إلى أسماء. وإذا أردنا مقارنة تصميمين لمعرفة أيهما ينتج إجراءات تواصل أكثر، فقد تكفي الأحداث المجمعة. أما إذا أرسل شخص نموذجًا ويجب أن يتابعه فريق المبيعات، تصبح الهوية مرتبطة بمهمة تشغيلية منفصلة. هذه احتياجات مختلفة ولا ينبغي دمجها تلقائيًا.
وتدعم مبادئ W3C هذا الاتجاه عبر تقليل البيانات المطلوبة لتحقيق هدف المستخدم. كما يتعامل NIST Privacy Framework مع الخصوصية كمشكلة إدارة مخاطر: على المنظمة أن تفهم المعالجة، وتحدد الغرض، وتدير المخاطر الناتجة عنها. والنتيجة العملية للتحليلات واضحة: لا تضف هوية شخصية فقط لأن أداة القياس تسمح بذلك.
ومن المهم أيضًا التمييز بين بيانات مجهولة فعلًا وبيانات منزوعة الاسم ظاهريًا أو مستعارة الهوية. حذف الاسم لا يجعل المجموعة مجهولة إذا بقي معرف ثابت أو توقيت دقيق أو خصائص جهاز أو معلومات يمكن ربطها بمصدر آخر لتحديد الشخص. لا يحتاج المقال إلى تحويل كل إعداد تحليلي إلى تصنيف قانوني، لكنه يجب ألا يستخدم كلمة «مجهول» بسهولة عندما تبقى إمكانية التعرف واقعية.
وفي نظام ملفات رقمية، يفيد الفصل بين نوعين من البيانات: بيانات السلوك لتحسين المنتج وقياس الاستخدام، وبيانات الهوية في المسارات التي تحتاج الشخص فعلًا مثل نموذج تواصل أو حساب مسجل. هذا الفصل يقلل الربط غير الضروري ويجعل غرض كل مجموعة أوضح.
لذلك يجب أن يبدأ القياس من القرار: ما الذي سيغيره هذا المؤشر؟ إذا كان القرار يمكن اتخاذه عبر أعداد أو نسب أو مجموعات أو اتجاهات مجمعة، فقد تضيف الهوية مخاطرة من دون قيمة تحليلية إضافية.
ومن الناحية التقنية، يساعد فصل معرفات القياس عن معرفات الحساب أو التواصل على تقليل الربط غير الضروري. ليس المطلوب كسر التحليلات، بل منع انتقال هوية الشخص إلى كل جدول أو حدث لمجرد سهولة الربط. كما يمكن أن تختلف مدد الاحتفاظ بين بيانات الأداء المجمعة وسجلات التواصل الفردية لأن الغرض مختلف. هذا الفصل يجعل حذف بيانات عميل أو تقييدها أكثر قابلية للتنفيذ ويقلل عدد الأماكن التي تحتاج إلى معرفة هوية الشخص أصلًا.
بصمة البيانات تستمر في النمو بعد إرسال النموذج
الجمع ليس نهاية المسؤولية بل بدايتها. بعد ضغط العميل على زر الإرسال قد تُكتب البيانات في قاعدة، وتُنسخ إلى بريد، وتتزامن مع CRM، وتُصدر إلى جدول، وتدخل تذكرة دعم، وتظهر في سجل تقني، وتدخل نسخة احتياطية أو تصل إلى فريق آخر. الشركة التي تراجع النموذج فقط قد تقلل كثيرًا من تقدير عدد النسخ الفعلية ومن يستطيع الوصول إليها.
هنا يتحول تقليل البيانات إلى حوكمة تشغيلية. كل حقل إضافي يوسع مساحة الصلاحيات والأمن والاحتفاظ والتصحيح والحذف والاستجابة للحوادث. ولا تنشأ مخاطر الخصوصية من الجمع فقط، بل قد تظهر في المعالجة اللاحقة والتجميع والنشر وضعف الحماية والاستخدام الثانوي. الحقل نفسه قد يمر بعدة مراحل من هذه السلسلة خلال إجراء تجاري عادي، لذلك يجب تقييم دورة حياته كاملة لا لحظة إدخاله فقط.
ومن المشكلات الشائعة «النسخ الظلية». قد يكون سجل CRM منظمًا، بينما يبقى ملف CSV قديمًا داخل مجلد مشترك. وقد يحتفظ صندوق بريد خدمة العملاء بالمعلومة إلى أجل غير محدد. وقد يحتوي payload تجريبي في webhook على بيانات حقيقية بعد انتهاء الاختبار. والنسخة الاحتياطية قد تكون ضرورية، لكنها قد تعيد سجلًا حُذف من النظام الرئيسي إذا لم تكن عملية الاستعادة واعية لذلك.
المراجعة الجيدة تتبع المعلومة من نقطة الإدخال إلى كل وجهة. لكل نسخة نسجل النظام والمالك ومجموعة الوصول ومدة الاحتفاظ وإمكانية التصدير ومسار الحذف أو التصحيح. الهدف ليس القضاء على كل النسخ؛ بعضها ضروري للاستمرارية أو التشغيل. الهدف هو معرفة سبب وجود كل نسخة ومنع تحول النسخ المنسية إلى احتفاظ دائم بالصدفة.
ويجب ربط الاحتفاظ بالغرض أيضًا. الاحتفاظ «للاحتياط» من دون مدة أو سبب قرار مختلف عن الاحتفاظ بسجل فاتورة بسبب عملية مالية قائمة. عندما ينتهي الغرض، يجب أن تعرف الشركة هل تحذف السجل، أو تجعله مجهولًا، أو تحفظه تحت التزام آخر واضح، أو تبقيه لسبب محدد يمكن شرحه.
لذلك يسأل برنامج التقليل الناضج سؤالين: ماذا نجمع؟ وإلى أين تذهب البيانات بعد الجمع؟ كثيرًا ما يكشف السؤال الثاني تعرضًا غير ضروري أكثر من النموذج نفسه.
ويجب أن تشمل خريطة التدفق الجهات الخارجية أيضًا. إذا انتقلت البيانات إلى مزود بريد أو CRM أو أداة دعم أو منصة شحن، فوجود نسخة خارج النظام الرئيسي جزء من البصمة الفعلية. كما ينبغي اختبار سيناريو الاستعادة من النسخ الاحتياطية: ماذا يحدث إذا عادت بيانات قديمة حُذفت من النظام التشغيلي؟ وجود آلية تعيد تطبيق الحذف أو القيود بعد الاستعادة يمنع النسخ الاحتياطية من التحول إلى طريق يعيد البيانات المنتهية إلى الخدمة من جديد.
القانون الإماراتي يجعل التقليل ضابطًا عمليًا، لكن تحديد النطاق ضروري
بالنسبة إلى الأنشطة العاملة في الإمارات، يشكل المرسوم بقانون اتحادي رقم 45 لسنة 2021 مرجعًا مهمًا للخصوصية، لكن من الخطأ اختصاره بعبارة مثل «GDPR الإماراتي». المادة 2 تحدد نطاق التطبيق وتذكر استثناءات تشمل البيانات الحكومية وبعض البيانات الصحية والمصرفية التي تنظمها تشريعات خاصة، وكذلك الشركات والمنشآت في المناطق الحرة التي لديها تشريعات خاصة لحماية البيانات. لذلك يتوقف النظام القانوني الصحيح على الكيان ونوع المعالجة والقطاع والمكان.
وعندما تكون المعالجة ضمن نطاق القانون الاتحادي، تقدم المادة 5 أساسًا مباشرًا لمبدأ هذا المقال. فهي تربط الجمع بغرض محدد وواضح، وتشترط أن تكون البيانات كافية ومحدودة بما يلزم للغرض من المعالجة. كما تتناول الدقة والأمن وعدم الاحتفاظ بالبيانات بعد انتهاء الغرض وفق شروط القانون.
وتذهب المادة 7 إلى مستوى تصميم النظام، إذ تتحدث عن التدابير المناسبة عند تحديد وسائل المعالجة وأثناءها، وعن إعدادات افتراضية تحد المعالجة بالغرض المقصود، وتشمل كمية البيانات ونوعها ونوع المعالجة ومدة التخزين وإمكانية الوصول. وهذا مهم لأن التقليل ليس تعليمات لكاتب نموذج فقط؛ بل قرار في الإعدادات الافتراضية والصلاحيات وبنية المنتج.
كما يتضمن القانون تقييم أثر حماية البيانات في حالات معالجة محددة ذات مخاطر أعلى ضمن المادة 21، ومن عناصر التقييم النظر في ضرورة المعالجة وملاءمتها للغرض، إضافة إلى المخاطر والتدابير المقترحة لتقليلها. وحتى عندما لا يكون مسار معين خاضعًا لهذا التقييم، فإن طريقة التفكير نفسها مفيدة: صف المعالجة، اختبر ضرورتها، حدد مخاطرها، ثم صمم ما يقللها.
هذا المقال تعليمي وليس استشارة قانونية. لا ينبغي لنشاط تجاري استنتاج التزاماته الدقيقة من مقال عام، خصوصًا إذا كانت هناك منطقة حرة ذات نظام خاص أو تشريعات قطاعية. كما لا ينبغي افتراض أن ممارسة مقبولة في دولة أخرى تحقق المتطلبات الإماراتية تلقائيًا.
الخلاصة التصميمية الأكثر أمانًا هي أن الغرض والتناسب ومحدودية الجمع ومحدودية الوصول والأمن والاحتفاظ ليست مجرد أفكار UX؛ لها حضور مباشر في بنية القانون الاتحادي. لذلك يجب أن تُبنى تدفقات البيانات بحيث تستطيع الفرق إثبات هذه القرارات عمليًا لا تفسيرها بعد وقوع المشكلة.
وهناك تفصيل مهم في نطاق القانون: وجود الشركة في منطقة حرة لا يعني تلقائيًا أنها خارج المرسوم الاتحادي. نص المادة 2 يستثني الشركات والمنشآت الموجودة في مناطق حرة لديها تشريعات خاصة لحماية البيانات. لذلك يجب تحديد ما إذا كانت المنطقة أو الجهة المعنية تملك نظامًا خاصًا أصلًا، وهل المعالجة محل السؤال تدخل ضمنه. هذه الدقة أفضل من استخدام تسمية عامة مثل "شركة منطقة حرة" للوصول إلى نتيجة قانونية واحدة في جميع الحالات.
حوّل تقليل البيانات إلى ممارسة تشغيلية مستمرة
يمكن لنموذج مرتب اليوم أن يصبح مزدحمًا بعد ستة أشهر. تضيف فرق جديدة حقولًا، وتنتهي حملات قديمة، وتتغير التكاملات، وتتراكم ملفات التصدير، ولا يحذف أحد البيانات التي كانت مرتبطة بعملية لم تعد موجودة. لذلك لا يمكن أن يكون تقليل البيانات تمرين إطلاق ينفذ مرة واحدة؛ يحتاج إلى إيقاع تشغيلي مستمر.
تبدأ المراجعة العملية بجرد نقاط الجمع النشطة: نماذج التواصل، والدفع، وملفات العملاء، والدعم، والتحليلات، والاستيراد، والتكاملات، والجداول الداخلية. لكل نقطة نربط الحقول بالغرض والمالك والوجهة ومجموعة الصلاحيات ومدة الاحتفاظ. بعد ذلك نبحث عن الاختلالات: حقل بلا عملية حالية، معلومة تُجمع قبل الحاجة، نسخ مكررة، صلاحية دائمة لفريق مؤقت، أو تصدير تجاوز عمر التقرير الذي أُنشئ من أجله.
وإدارة التغيير لا تقل أهمية عن التنظيف. إضافة حقل جديد يجب ألا تكون مجرد تعديل واجهة. الطلب يحتاج إلى غرض واضح، وهل الحقل إلزامي، ومن سيستخدمه، وأين سيُخزن، وكم سيبقى، وهل يمكن تحقيق النتيجة بحقل موجود أو بمعلومة مجمعة. وحذف الحقل من الواجهة يجب أن يفتح سؤالًا ثانيًا: هل بقيت نسخه التاريخية في أنظمة أخرى؟
يفيد إطار NIST هنا لأنه يضع الخصوصية داخل إدارة المخاطر اليومية، لا كمشروع امتثال منفصل. تستطيع المنظمة تعيين مالكين، ومراجعة تغييرات المعالجة، ومقارنة السياسات بالواقع، والتعامل مع التغييرات التي تعدل تدفق البيانات. كما تصبح المراجعات المستقبلية أسهل لأن سبب الحقل مسجل منذ لحظة اتخاذ القرار بدل محاولة إعادة بناء القصة بعد سنوات.
ويمكن متابعة مؤشرات تشغيلية حقيقية: عدد الحقول النشطة التي لها غرض موثق، وعدد الأنظمة التي تستقبل بيانات العملاء، والملفات المصدرة القديمة التي اكتُشفت وأُزيلت، وقواعد الاحتفاظ بلا مالك، والتغييرات عالية الأثر التي تمت مراجعتها قبل النشر. هذه الأرقام تكشف هل بصمة البيانات أصبحت مفهومة ومضبوطة أكثر.
الحالة النهائية القوية ليست «نحن لا نجمع شيئًا تقريبًا»، بل «نستطيع شرح كل معلومة مهمة نجمعها: لماذا نحتاجها، ومتى نحتاجها، ومن يستطيع استخدامها، وإلى أين تنتقل، ومتى يجب أن تتوقف عن الوجود». هذا معيار أقوى لأنه يوحد تجربة المستخدم والتصميم والتشغيل والأمن والخصوصية حول منطق واحد.
ومن الأفضل ربط المراجعة بمحفزات واضحة لا بالتقويم فقط. إطلاق نموذج جديد، إضافة مزود خارجي، تغيير CRM، توسيع التحليلات، فتح سوق جديد، تعديل مدة الاحتفاظ أو منح فريق جديد صلاحية الوصول كلها أحداث تستحق إعادة تقييم. ويمكن الاحتفاظ بمراجعة دورية عامة أيضًا، لكن المحفزات تمنع انتظار موعد سنوي بينما يكون تدفق البيانات قد تغير جذريًا منذ أشهر. بهذه الطريقة يصبح التقليل جزءًا من إدارة التغيير اليومية لا حملة تنظيف موسمية.
ويستفيد الفريق أيضًا من الاحتفاظ بسجل قرارات صغير يشرح لماذا أضيفت الحقول أو أزيلت، وما البدائل التي دُرست، ومن وافق على التغيير. هذا السجل لا يحتاج إلى أن يكون بيروقراطيًا؛ قد يكون جدولًا مرتبطًا بكل نموذج أو تدفق. فائدته تظهر عندما يتغير الموظفون أو تتوسع الخدمة، لأن القرار لا يبقى معتمدًا على ذاكرة شخص واحد. كما يمكن استخدامه أثناء التدريب والدعم لشرح سبب عدم طلب معلومات معينة في مرحلة مبكرة، أو سبب حذف نسخة قديمة من تقرير. عندما تكون القرارات موثقة تصبح الخصوصية والتشغيل أقل اعتمادًا على الاجتهاد الفردي وأكثر قابلية للتكرار والمراجعة.
المصادر
- Federal Decree-Law No. 45 of 2021 Concerning the Protection of Personal Data — United Arab Emirates — Official UAE Legislation platform
- Privacy Principles — World Wide Web Consortium (W3C)
- NIST Privacy Framework: A Tool for Improving Privacy Through Enterprise Risk Management — National Institute of Standards and Technology (NIST)
- Principles of personal data processing under the GDPR — European Commission
- Privacy in Context: Technology, Policy, and the Integrity of Social Life — Helen Nissenbaum — Stanford University Press